


Приветствую вас, коллеги!
Про пароли написано столько, что тема кажется закрытой. Все знают, что пароли должны быть сложные, что их нельзя писать на бумажке, что «123456» - плохо.
И при этом в большинстве небольших компаний пароли лежат в браузере, в переписке и в файле «доступы.xlsx» на общем диске. Знают все, делают единицы.
Я думаю, дело в том, что тему объясняют неправильно. Говорят «придумайте сложный пароль», а проблема давно не в сложности. Ваш пароль может быть безупречным и все равно утечь - причем не по вашей вине и не из вашей сети. Об этом и поговорим.
Цифры, которые стоит знать
Свежие исследования, чтобы разговор был не на ощущениях.
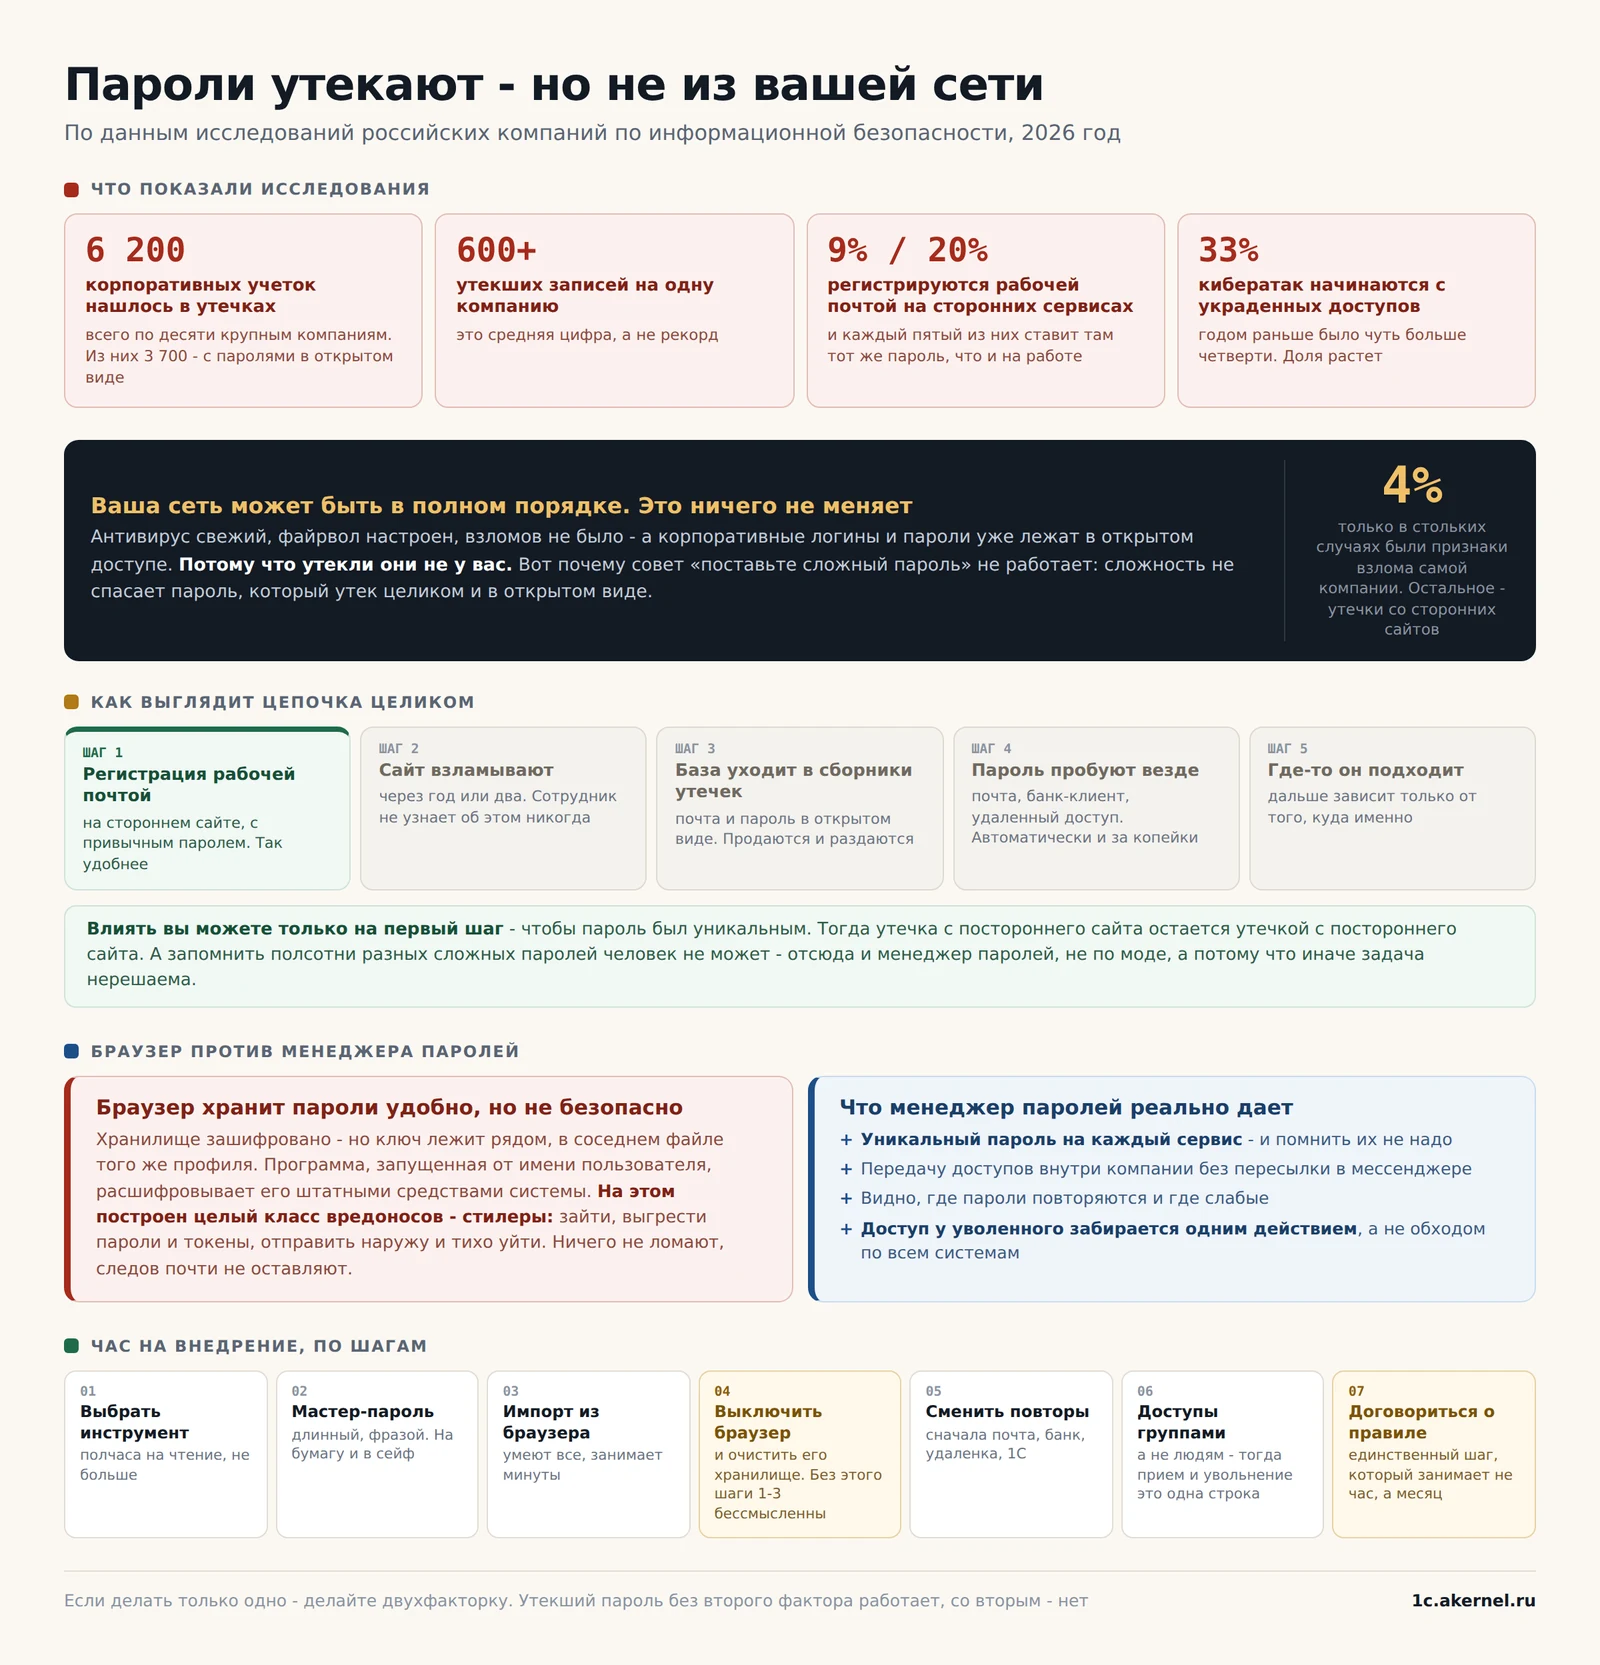
Специалисты по мониторингу утечек разобрали данные по десяти крупным российским компаниям. Нашли 6,2 тысячи уникальных корпоративных учетных записей в утечках, из них 3,7 тысячи - с паролями в открытом виде. Плюс 270 случаев с признаками прямой компрометации инфраструктуры.
В среднем это больше шестисот утекших записей на компанию.
Вторая цифра, из аудита примерно семисот тысяч корпоративных учеток: девять процентов сотрудников регистрируются на сторонних сервисах рабочей почтой, и каждый пятый из них ставит там тот же пароль, что и на работе.
И третья, самая важная: с использования украденных доступов начинается треть кибератак на российские организации. Годом раньше было чуть больше четверти - доля растет.
Это уже не про «сложность пароля». Это про то, где он лежит и сколько раз повторяется.
Главное: утекает не у вас
Теперь самое интересное в этих исследованиях, и я не видел, чтобы на этом делали акцент.
Только в четырех процентах случаев были признаки того, что взломали саму компанию. Все остальное - утечки с внешних ресурсов: маркетплейсов, форумов, обучающих платформ, разных онлайн-сервисов.
То есть ваша сеть может быть в полном порядке, антивирус свежий, файрвол настроен - а корпоративные логины и пароли уже лежат в открытом доступе. Потому что утекли они не у вас.
Сотрудник зарегистрировался рабочей почтой на каком-то сайте. Сайт через год взломали. База утекла. И если пароль там был тот же, что в рабочей почте или в 1С, - у злоумышленника есть рабочая учетка вашей компании. Без единой попытки взлома вашей инфраструктуры.
Вот почему совет «поставьте сложный пароль» не работает. Сложность не поможет, если пароль утек целиком и в открытом виде. Помогает другое: чтобы этот пароль больше нигде не повторялся.
А запомнить полсотни разных сложных паролей человек не может. Отсюда и берется менеджер паролей - не потому, что так модно, а потому, что иначе задача физически нерешаема.
Как выглядит цепочка целиком
Разберу на обычном примере, чтобы было видно, где рвется.
Шаг первый. Бухгалтер регистрируется на сайте с бланками отчетности. Почта рабочая - так удобнее. Пароль ставит привычный, тот же, что и везде.
Шаг второй. Проходит год или два. Сайт взламывают, база уходит в сеть. Бухгалтер об этом не узнает никогда.
Шаг третий. База попадает в сборники утечек, которые продаются и раздаются. Там есть почта и пароль в открытом виде.
Шаг четвертый. Кто-то берет этот адрес и пробует пароль везде: почта, банк-клиент, удаленный доступ, личные кабинеты. Это делается автоматически, не вручную, и стоит копейки.
Шаг пятый. Где-то пароль подходит. Дальше - зависит от того, куда именно.
Где рвется цепочка. На третьем шаге вы ничего сделать не можете. На четвертом - тоже. Единственное место, где у вас есть влияние, - это первый шаг: чтобы пароль был уникальным. Тогда утечка с постороннего сайта остается утечкой с постороннего сайта и вашей проблемой не становится.
Браузер - это не менеджер паролей
Отдельный разговор, потому что именно так хранит пароли большинство.
Как это устроено технически. Браузеры на основе Chromium - Chrome, Edge, Opera, Яндекс - хранят пароли в зашифрованном файле. Звучит надежно. Но ключ шифрования лежит рядом, в соседнем файле того же профиля, и привязан к учетной записи Windows.
Что это означает на практике. Программа, запущенная от имени пользователя, может расшифровать это хранилище штатными средствами системы. Не взломать, а именно расшифровать - так, как это делает сам браузер.
Именно на этом построен целый класс вредоносов - так называемые стилеры. Задача у них одна: попасть на машину, выгрести пароли из браузеров, куки и токены, отправить наружу и тихо уйти. Ничего не шифруют, ничего не ломают, следов почти не оставляют. Человек может годами не знать, что у него забрали все сохраненные пароли за пару секунд.
Вывод простой: браузер хранит пароли удобно, но не безопасно. Для форума это нормально. Для банк-клиента, почты и 1С - нет.
Что менеджер паролей делает, а чего не делает
Коротко, без рекламы.
Что делает:
- хранит пароли в зашифрованном хранилище, ключ от которого - один мастер-пароль, который знаете только вы;
- генерирует уникальные пароли для каждого сервиса, и вам не надо их помнить;
- позволяет передавать доступы внутри компании без пересылки в мессенджере;
- показывает, где пароли повторяются и где они слабые;
- дает забрать доступ у уволенного одним действием, а не обходом по всем системам.
Чего не делает:
- не защищает от фишинга, если вы сами ввели пароль на поддельном сайте. Хотя косвенно помогает: менеджер не подставит пароль на чужом домене, и это неплохой сигнал;
- не заменяет двухфакторную аутентификацию;
- не спасает, если машина заражена и мастер-пароль перехвачен клавиатурным шпионом.
То есть это не серебряная пуля, а инструмент под одну конкретную задачу: чтобы пароли были разными и хранились не в браузере. Эту задачу он решает, остальные - нет.
Три варианта для небольшой компании
Без названий-фаворитов, по типам. Выбор зависит от того, что для вас важнее.
Вариант первый: локальное хранилище в файле. Классика, бесплатно, работает без интернета, база лежит у вас. Минус - обмен доступами между людьми превращается в ручную возню с файлом, а синхронизация между устройствами делается костылями. Хорош для одного человека или для двоих. Для команды из десяти - мучение.
Вариант второй: сервер у себя. Ставится на собственный сервер, данные не покидают контур, есть группы, права и журнал. Плюс - полный контроль. Минус - надо, чтобы кто-то поставил, настроил, обновлял и бэкапил. Само не живет.
Вариант третий: облачный сервис. Самый удобный: работает сразу, синхронизируется, обмен доступами нормальный. Минус - подписка и доверие поставщику.
Про иностранные сервисы отдельно. Технически многие хороши, но для российской компании добавляются вопросы оплаты, доступности и того, где лежат данные. Российские аналоги есть, в том числе с установкой на свой сервер.
Что я обычно советую. Компании до десяти человек - облачный сервис или локальное хранилище, если бюджет ноль. От десяти и с постоянным обменом доступами - свой сервер, если есть кому за ним следить. Худший вариант - остаться на браузере и файле на общем диске, а это как раз то, что стоит у большинства.
Час на внедрение, по шагам
Именно час, если не изобретать.
1. Выбрать инструмент. Полчаса на чтение, не больше. Идеального нет, любой из трех типов лучше того, что у вас сейчас.
2. Завести мастер-пароль. Длинный, лучше фразой. Записать на бумаге и убрать в сейф - это как раз тот единственный случай, когда бумажка уместна, потому что восстановления обычно нет.
3. Перенести пароли из браузера. Все менеджеры умеют импорт. Занимает минуты.
4. Выключить сохранение паролей в браузере и очистить хранилище. Пункт, который пропускают чаще всего, - и без него первые три шага бессмысленны, потому что старая копия остается лежать.
5. Сменить пароли там, где они повторялись. Не все сразу: начните с почты, банк-клиента, удаленного доступа и 1С. Остальное - постепенно.
6. Раздать доступы группами, а не людям. Бухгалтерия, склад, руководство. Тогда при приеме и увольнении меняется одна строчка.
7. Договориться о правиле. Простом: рабочие пароли живут в менеджере и нигде больше. Ни в переписке, ни в заметках, ни на стикере.
Седьмой пункт - единственный, который занимает не час, а месяц. Инструмент ставится быстро, привычка вырабатывается долго.
Что важнее менеджера паролей
Скажу прямо, потому что это честнее.
Если вы сделаете только одно - сделайте двухфакторную аутентификацию.
Она защищает даже тогда, когда пароль уже утек. А менеджер паролей - нет: он лишь снижает вероятность утечки. Утекший пароль без второго фактора работает. Утекший пароль со вторым фактором - нет.
Порядок такой: сначала двухфакторка везде, где она есть, - почта, банк-клиент, удаленный доступ, госпорталы. Потом менеджер паролей. Вместе они закрывают почти весь сценарий из этой статьи.
Я специально ставлю это разделом, а не абзацем в конце. Тема статьи - пароли, но если выбирать между менеджером и вторым фактором, второй фактор важнее.
Чего делать не надо
Не вводите обязательную смену пароля каждые 30 дней. Идея старая и вредная: люди начинают ставить «Пароль10», «Пароль11» и так далее. Менять пароль надо тогда, когда есть повод, а не по календарю.
Не храните мастер-пароль в самом менеджере. Смешно, но встречается.
Не заводите один менеджер на всю компанию с одним общим мастер-паролем. Тогда вы получаете все ту же таблицу, только красивее. У каждого должен быть свой вход, а общие доступы раздаются через группы.
Не пересылайте пароли в мессенджере даже с удалением сообщения. Нормальные менеджеры умеют одноразовые ссылки - пользуйтесь ими.
И не рассчитывайте, что сотрудники сами перейдут. Не перейдут. Нужно настроить, показать и договориться, иначе через неделю все вернется в браузер.
Чек-лист
Можно пройти самому.
- Проверить, где сейчас лежат рабочие пароли. Честно: браузер, переписка, файл, память.
- Найти повторяющиеся пароли. Достаточно спросить у себя, одинаковый ли пароль у почты и у 1С.
- Включить двухфакторку на почте, в банк-клиенте и на удаленном доступе.
- Выбрать менеджер паролей и поставить.
- Перенести пароли и выключить хранение в браузере.
- Сменить пароли на критичных сервисах.
- Раздать доступы группами.
- Проверить, нет ли в списке доступов уволенных.
Пункты 1-3 делаются сегодня и дают больше половины результата.
Случай из практики
История короткая и очень типичная.
Небольшая торговая компания. Обратились не из-за паролей - настраивали обмен с банком. По ходу дела зашла речь о доступах, и я задал дежурный вопрос: где они хранятся.
Ответ был: в файле на общем диске. Файл назывался «доступы» и открывался у всех, у кого был доступ к папке. Внутри - банк-клиент, почта, админка сайта, учетки в 1С, доступ к хостингу.
Отдельно выяснилось, что у бухгалтера и у директора пароль от почты совпадал с паролем от личного кабинета одного отраслевого портала. Порталу было лет десять, и что с ним происходило за эти годы, никто не знал.
Что сделали. Поставили менеджер паролей, перенесли все, файл убрали. Сменили пароли на критичных сервисах. Включили двухфакторку на почте и в банк-клиенте. Раздали доступы по группам.
Ушло примерно полдня вместе с объяснением людям, как этим пользоваться.
Через месяц выяснилось, что не зря. Пришло письмо с попыткой входа в почту с чужого адреса - второй фактор не пустил. Пароль, судя по всему, у кого-то был. Откуда - неизвестно до сих пор, и это как раз нормально: чаще всего узнать невозможно.
Вывод, который я из этого делаю: большинство компаний узнают о проблеме с паролями постфактум, а половина не узнает вообще. Полдня работы заранее стоят дешевле любого разбирательства потом. И начинать надо не с «придумайте сложный пароль», а с вопроса, где они у вас лежат и сколько раз повторяются.
Если делать некому
Как вы помните, я айти-специалист: веду 1С для организаций, собираю и держу серверы. У нас команда из десяти программистов, и порядок с доступами - часть обычной работы по инфраструктуре.
Чем помогаем:
- подбираем и ставим менеджер паролей под размер компании, включая установку на свой сервер;
- переносим доступы из браузеров, файлов и переписки;
- включаем двухфакторную аутентификацию там, где она есть, и объясняем сотрудникам, как ей пользоваться;
- наводим порядок в правах 1С заодно, потому что пароли и права - половины одной задачи;
- проверяем список доступов на уволенных и забытые учетки;
- берем инфраструктуру на сопровождение, чтобы порядок не разъехался через полгода.
Подробнее про обслуживание: 1c.akernel.ru/services/it-podderzhka
И проверка на тридцать секунд. Спросите себя: пароль от рабочей почты совпадает с паролем еще где-нибудь? Если да - вы уже знаете, с чего начинать. Если нет - поздравляю, вы в меньшинстве)
Читайте также: Фишинг для бухгалтера, Шифровальщик: первый час, Уволился админ и Права доступа в 1С.
Материал носит информационный характер. Приведенные цифры взяты из открытых исследований российских компаний по информационной безопасности за 2026 год.


Комментарии
Комментариев пока нет. Будьте первым!