


Приветствую вас, коллеги!
Продолжение статьи про фишинг. Там разговор был про письмо, которое еще не открыли. Сегодня - про ситуацию, когда открыли.
Шифровальщик - это программа, которая делает ваши файлы нечитаемыми и требует денег за расшифровку. Базы 1С, документы, бухгалтерия, архивы. Утром приходите, а работать не с чем.
Разберу по минутам, что делать в первый час. Потому что именно этот час определяет, потеряете вы день или месяц))
Сразу оговорка
Статья про то, что делать, а не про то, как устроены такие программы. Технический разбор вредоносного кода - не мой жанр и не то, что стоит публиковать в открытом блоге.
И вторая: если вы читаете это прямо сейчас, потому что у вас это происходит, - переходите сразу к следующему разделу. Остальное прочитаете потом.
Как понять, что это он
Признаки, по которым понятно, что это не «что-то с компьютером».
Файлы перестали открываться, а их имена изменились. К привычному имени добавилось непонятное расширение, или имя целиком превратилось в набор символов.
Появились текстовые файлы с требованием. Обычно в каждой папке, с названиями вроде «как восстановить файлы» и с адресом для связи внутри.
1С не открывает базу, а на файловой базе - те же переименованные файлы в каталоге.
Обои рабочего стола сменились на сообщение с требованием.
Антивирус при этом может молчать. Это нормально и ни о чем не говорит: если программа новая, он ее просто не знает.
Если совпало хотя бы два пункта - действуйте как при шифровальщике. Ошибиться в сторону осторожности дешевле.
Первые десять минут: изоляция
Главное правило первого часа: сначала остановить распространение, потом разбираться.
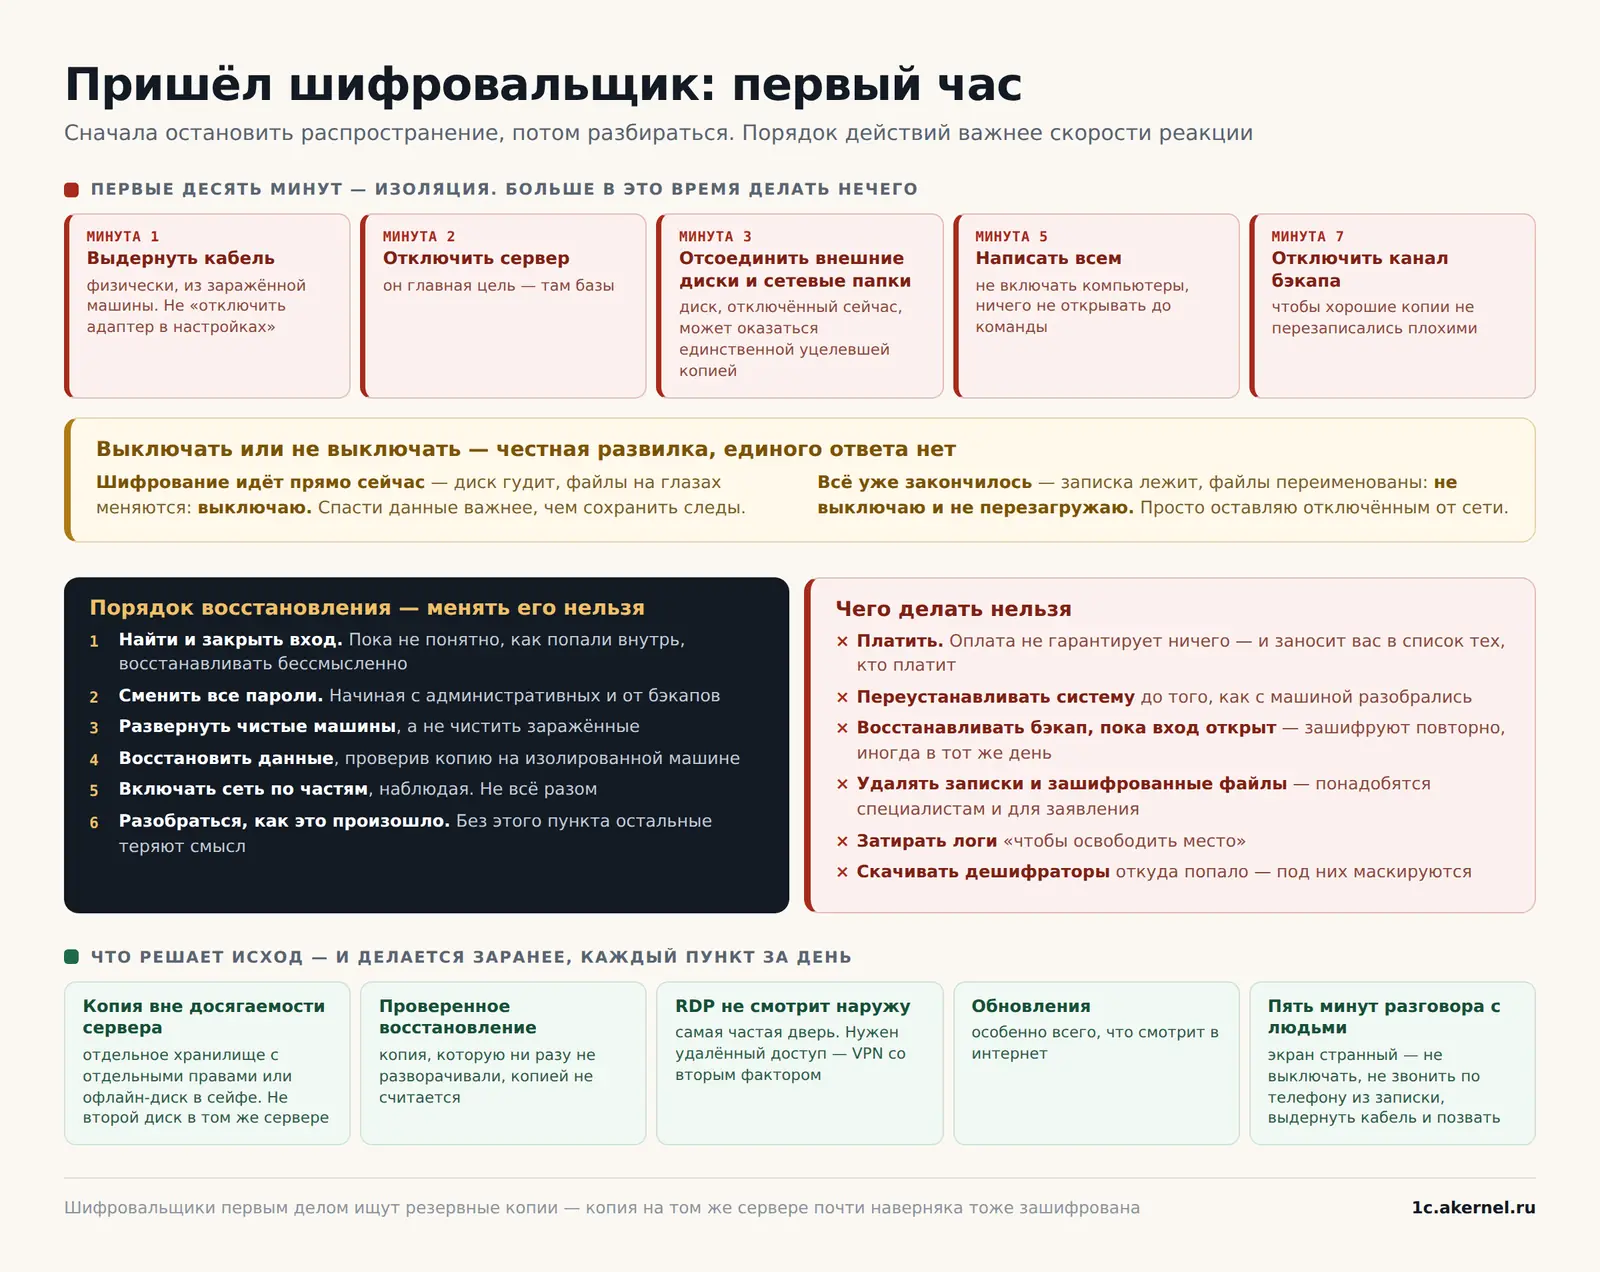
Первое: отключить зараженную машину от сети. Физически - выдернуть кабель. Если по Wi-Fi - выключить Wi-Fi. Не «отключить сетевой адаптер в настройках», а именно разорвать связь.
Второе: отключить от сети сервер, если есть подозрение, что он тоже затронут. Сервер - главная цель, потому что там базы.
Третье: отсоединить все внешние диски, флешки и сетевые хранилища. Шифровальщики идут по всем доступным дискам, включая подключенные сетевые папки. Диск, который вы отключите сейчас, может оказаться единственной уцелевшей копией.
Четвертое: предупредить людей. Одна фраза в общий чат: не включать компьютеры, не открывать файлы, ничего не делать до отдельной команды. Это звучит банально, но человек, который в этот момент откроет зараженную сетевую папку, добавит вам работы.
Пятое: если есть отдельный канал резервного копирования - отключить и его, чтобы не перезаписать хорошие копии плохими.
И одно действие на десять секунд, пока машина еще показывает записку: сфотографируйте экран телефоном. Машина к этому моменту отключена от сети, а то и выключена, и снять с нее файл уже непросто - а снимок понадобится и специалистам, и для заявления.
Вот эти пять действий и есть первые десять минут. Больше в это время делать ничего не надо.
Выключать или не выключать - честная развилка
Здесь единого ответа нет, и я не буду делать вид, что он есть.
Аргумент за то, чтобы не выключать: при выключении теряются данные из оперативной памяти и часть следов, по которым потом можно понять, как и когда все произошло. Иногда в памяти остается то, что помогает специалистам.
Аргумент за то, чтобы выключить: если шифрование идет прямо сейчас, каждая минута - это новые зашифрованные файлы.
Как я решаю на практике:
- шифрование явно идет прямо сейчас - диск гудит, файлы на глазах меняются - выключаю, потому что спасти данные важнее, чем сохранить следы;
- все уже закончилось, записка лежит, файлы переименованы - не выключаю и не перезагружаю, просто оставляю отключенным от сети.
И в любом случае - не переустанавливайте систему. Это первое, что хочется сделать, и это ошибка: вы уничтожите и следы, и возможность что-то понять.
Следующие двадцать минут: масштаб
Когда распространение остановлено, надо понять размер бедствия.
Обойти машины и посмотреть. Какие компьютеры затронуты, какие нет. Записать список.
Проверить сервер. База 1С на месте? Файлы переименованы? Если база серверная - работает ли служба.
Проверить сетевые папки. Общие диски, обменные каталоги - там же чаще всего лежит самое ценное после базы.
И главное - проверить бэкапы. Про это следующий раздел, потому что это и есть настоящий вопрос дня.
Записывайте все, что видите. Время обнаружения, какие машины, что именно изменилось. Это пригодится и специалистам, и для заявления, и просто чтобы не запутаться самому через три часа.
Главный вопрос часа - бэкапы
Все остальное - детали. Вопрос один: есть ли у вас копия, до которой шифровальщик не дотянулся.
Почему он именно так формулируется. Современные шифровальщики специально ищут резервные копии - это первое, что они делают, потому что без этого им не заплатят. Поэтому копия на том же сервере, копия в сетевой папке, копия на постоянно подключенном внешнем диске - все это с высокой вероятностью тоже зашифровано.
Что проверять, в порядке надежности:
- Копия в месте, недоступном с сервера - другой сервер с отдельными учетными данными, облачное хранилище, куда сервер может только писать. Это самый надежный вариант.
- Офлайн-копия - диск, который лежит в сейфе и подключается раз в неделю. Простой и работающий способ.
- Копия у провайдера или хостера, если база в аренде.
- Теневые копии на самой машине. Обычно уничтожаются первыми, но проверить стоит - вдруг повезло.
И честное: если все копии лежали там же, куда дотянулся шифровальщик, - разговор становится совсем другим, и он тяжелый. Именно поэтому я в каждой статье пишу про копию в двух местах. Это единственный пункт, который реально решает исход.
Шесть вещей, которых делать нельзя
Коротко и жестко.
Первое: не платить. Скажу как есть: оплата не гарантирует ничего. Даже при получении ключа часть данных может не восстановиться, а вы окажетесь в списке тех, кто платит, - и это делает повторную атаку более вероятной. Решение в конечном счете ваше и часто мучительное, но иллюзий быть не должно.
Второе: не переустанавливать систему на зараженной машине до того, как с ней разобрались.
Третье: не восстанавливать бэкап на ту же сеть, пока не закрыт вход. Если способ, которым они зашли, остался открытым, вас зашифруют повторно - иногда в тот же день. Это очень частая и очень обидная ошибка.
Четвертое: не удалять записки и зашифрованные файлы. Они могут понадобиться - и специалистам, и для заявления.
Пятое: не затирать логи. Журналы сервера, журнал регистрации 1С, логи межсетевого экрана - все это надо сохранить, а не почистить «чтобы освободить место».
Шестое: не скачивать дешифраторы откуда попало. Под них маскируются - и именно на человеке в беде это работает лучше всего. Разбор в следующем разделе.
Про дешифраторы из интернета
Отдельный раздел, потому что на этом попадаются.
По некоторым известным семействам шифровальщиков бесплатные дешифраторы действительно существуют. Их выпускают антивирусные компании и специалисты по безопасности, и иногда они работают.
Но правило простое: скачивать такие инструменты можно только с сайтов известных антивирусных вендоров. Все, что найдено по запросу «расшифровать файлы» на случайном сайте или предложено в переписке, - с высокой вероятностью просто еще одна вредоносная программа. Человека в беде обмануть проще всего, и на этом отдельно зарабатывают.
Два адреса, с которых брать можно, оба с русскими версиями:
- noransom.kaspersky.com - бесплатные утилиты «Лаборатории Касперского». Их семь, и ими лечатся в том числе Conti, Maze, Egregor, Dharma, Crysis и TeslaCrypt;
- nomoreransom.org - проект Европола, нидерландской полиции, Касперского и McAfee; нужен раздел «Декриптор-утилиты».
Все остальное - мимо. Если по вашему семейству дешифратора нет ни там, ни там, его и в интернете нет, а то, что предлагают, - приманка.
И не запускайте ничего на зараженной машине, пока не сняли с нее образ или хотя бы копию зашифрованных файлов. Неудачная попытка расшифровки может добить то, что еще подлежало восстановлению.
Заявление в полицию
Коротко, и напомню, что я не юрист.
Атака шифровальщиком - это преступление, и статей в Уголовном кодексе две. Статья 272 - неправомерный доступ к компьютерной информации, часть первая: до двух лет лишения свободы. Статья 273 - создание, использование и распространение вредоносных компьютерных программ, часть первая: до четырех лет со штрафом до двухсот тысяч. Номера стоит написать прямо в заявлении - разговор пойдет предметнее.
Заявление подавать стоит, даже если шансы найти виновных вы оцениваете невысоко. Как минимум это фиксирует факт - а он может понадобиться при разговоре со страховой, с контрагентами и с собственными учредителями.
Что приложить: список пострадавших машин, время обнаружения, копию записки с требованием, сохраненные логи. Все то, что вы записали в первый час.
Порядок восстановления
Когда первый час прошел, начинается работа. Порядок принципиален.
Первое: найти и закрыть вход. Пока не понятно, как они попали внутрь, восстанавливать бессмысленно. Смотрим: открытый наружу RDP, VPN без второго фактора, слабые пароли, необновленный сервис, зараженное письмо у конкретного человека.
Второе: сменить все пароли. Все. Начиная с административных и доступа к бэкапам.
Третье: развернуть чистые машины, а не чистить зараженные. Переустановка с нуля на проверенном оборудовании - единственный способ быть уверенным.
Четвертое: восстановить данные из копии, проверив ее предварительно на изолированной машине.
Пятое: включать сеть по частям, наблюдая. Не все разом.
Шестое: разобраться, как это произошло, и устранить причину. Без этого пункта все предыдущие теряют смысл.
Как они вообще заходят
Способов немного, и все они скучные.
Открытый наружу RDP. Порт удаленного рабочего стола, торчащий в интернет, - самая частая дверь. Его подбирают автоматически, круглосуточно, у всех. Я писал об этом в статье про терминальный сервер: наружу RDP выставлять нельзя, для этого есть VPN.
Фишинговое письмо. Вложение, которое открыл сотрудник. Про это была отдельная статья, и там же - почему целятся именно в бухгалтерию.
Слабый или переиспользованный пароль. Тот же пароль, что от чего-то еще, утекшего год назад.
Необновленный сервис, доступный снаружи. Уязвимость известна, заплатка вышла, а никто не поставил.
Подрядчик. Через доступ подрядчика, у которого свои проблемы с безопасностью. Это к вопросу о том, что доступы внешних специалистов надо периодически пересматривать.
Случай из практики
История, которая заканчивается хорошо, и именно поэтому ее стоит рассказать.
Компания, торговля, сервер с базой 1С, около двадцати рабочих мест. Утро понедельника, звонок: 1С не запускается, на рабочем столе у бухгалтера какая-то надпись.
Первое, что просим по телефону, пока едем: выдернуть сетевой кабель из сервера и из машины бухгалтера, никому ничего не включать. Это заняло у них две минуты и, как выяснилось позже, спасло половину.
На месте картина такая: зашифрован сервер и четыре машины из двадцати. Остальные не успели - помогло то, что кабель выдернули быстро.
Бэкап базы делался на тот же сервер - он погиб вместе с базой. Но был второй, о котором уже почти забыли: раз в неделю копия писалась в облачное хранилище, куда сервер мог только добавлять файлы, но не удалять их. Эта копия уцелела. Ей было пять дней.
Вход нашли: на сервере был открыт наружу RDP, «чтобы директор мог заходить из дома». Пароль подобрали.
Что делали дальше: подняли сервер с нуля на чистой системе, восстановили базу из облачной копии, закрыли RDP и настроили VPN, сменили все пароли, развернули заново четыре машины. Пять дней данных бухгалтерия восстанавливала руками по первичке - неприятно, но выполнимо.
Итог: неделя работы и пять потерянных дней в базе. Могло быть все.
Спасли два обстоятельства, и ни одно из них не было героическим: кабель выдернули за две минуты, и год назад кто-то настроил копию в место, откуда ее нельзя было удалить с сервера.
Что сделать сегодня
Пока это не случилось. Пять пунктов, каждый из которых делается за день.
- Копия в место, недоступное с сервера. Не второй диск в том же сервере. Отдельное хранилище с отдельными правами - или офлайн-диск в сейфе.
- Проверить восстановление. Копия, которую ни разу не разворачивали, копией не считается. Я про это писал отдельно и повторю столько раз, сколько понадобится.
- Закрыть RDP наружу. Если нужен удаленный доступ - VPN, желательно со вторым фактором.
- Обновления. Особенно всего, что смотрит в интернет.
- Короткий разговор с людьми. Что делать, если экран выглядит странно: не выключать, не звонить по телефону из записки, выдернуть кабель и позвать вас. Пять минут разговора экономят те самые две минуты в нужный момент.
И назначьте, кто принимает решение в такой ситуации. В панике самое дорогое - это полчаса на выяснение, кто тут главный.
Если делать некому
Как вы помните, я айти-специалист: веду 1С для организаций, собираю и держу серверы. У нас команда из десяти программистов, и такие ситуации мы разбирали не раз - и, что важнее, у большинства наших клиентов они не происходят, потому что схема резервного копирования настроена заранее.
Чем помогаем:
- настраиваем резервное копирование в два места, одно из которых недоступно с сервера;
- проверяем восстановление - не на словах, а разворачиванием копии;
- закрываем внешний доступ - убираем RDP наружу, настраиваем VPN;
- разбираем ситуацию, если она уже произошла - изоляция, оценка, восстановление, поиск входа;
- приводим в порядок пароли и права;
- берем на сопровождение, чтобы за этим следил кто-то постоянно.
Подробнее про обслуживание: 1c.akernel.ru/services/it-podderzhka
Если это происходит у вас прямо сейчас - выдерните кабель и напишите. Подскажу по шагам, что делать в ближайший час, бесплатно и без разговоров про договор. В такой ситуации время дороже всего остального.
Читайте также: Письма, на которые нельзя нажимать, Ваш бэкап 1С точно рабочий?, Терминальный сервер для 1С и Уволился системный администратор.
Материал носит информационный характер и описывает порядок действий, а не устройство вредоносных программ. Правовые вопросы уточняйте у юриста.


Комментарии
Комментариев пока нет. Будьте первым!