


Приветствую вас, коллеги!
Статья для бухгалтеров и для руководителей, которые за них отвечают. Тема неприятная, но откладывать ее дальше некуда.
Сразу оговорюсь про тон: я не собираюсь никого пугать и тем более обвинять. Дальше будут цифры, из которых видно, что попадаются не глупые люди, а обычные - и что дело не во внимательности.
Разбираемся, как это устроено и что реально помогает))
Почему бухгалтер, а не директор и не айтишник
Логика нападающих простая и холодная.
У бухгалтера в руках оказывается все сразу:
- доступ в банк-клиент;
- электронная подпись на токене;
- вся переписка с контрагентами;
- договоры, счета, акты, реквизиты;
- понимание, когда и куда уходят крупные платежи.
У директора формально больше прав, но фактически меньше доступа. Он не сидит в банк-клиенте каждый день и не держит токен воткнутым.
У айтишника есть доступ к системам, но нет денег. Через него можно пройти дальше, но это лишний шаг.
А бухгалтер - это прямой путь от письма к деньгам. Один человек, у которого в руках и подпись, и банк, и знание того, какой платеж не вызовет вопросов.
Плюс есть второе обстоятельство, чисто человеческое: бухгалтер обязан открывать вложения. Это его работа. Ему весь день приходят счета, акты сверки, договоры и накладные от людей, которых он не всегда знает лично. Сказать "не открывайте вложения от незнакомых" бухгалтеру - это сказать "не работайте".
Именно поэтому целятся в него.
Цифры, которые стоит знать
Не для страха, а для понимания масштаба. Данные этого года.
Сорок три процента фишинговых атак достигают цели. Годом раньше было сорок.
Одиннадцать процентов сотрудников вводят учетные данные после перехода по ссылке из письма. И вот это растет быстрее всего.
Тринадцать тысяч атак на бухгалтерию через системы электронного документооборота и деловую переписку - только за первые пять месяцев этого года. Это больше, чем за весь прошлый год целиком.
Больше четырех миллиардов рублей выведено за первое полугодие. В отдельные месяцы средний ущерб от одного случая доходил до десяти миллионов.
Около четырехсот рабочих станций сотрудников финансовых отделов было скомпрометировано в рамках одной кампании. Под ударом были больше трех тысяч организаций.
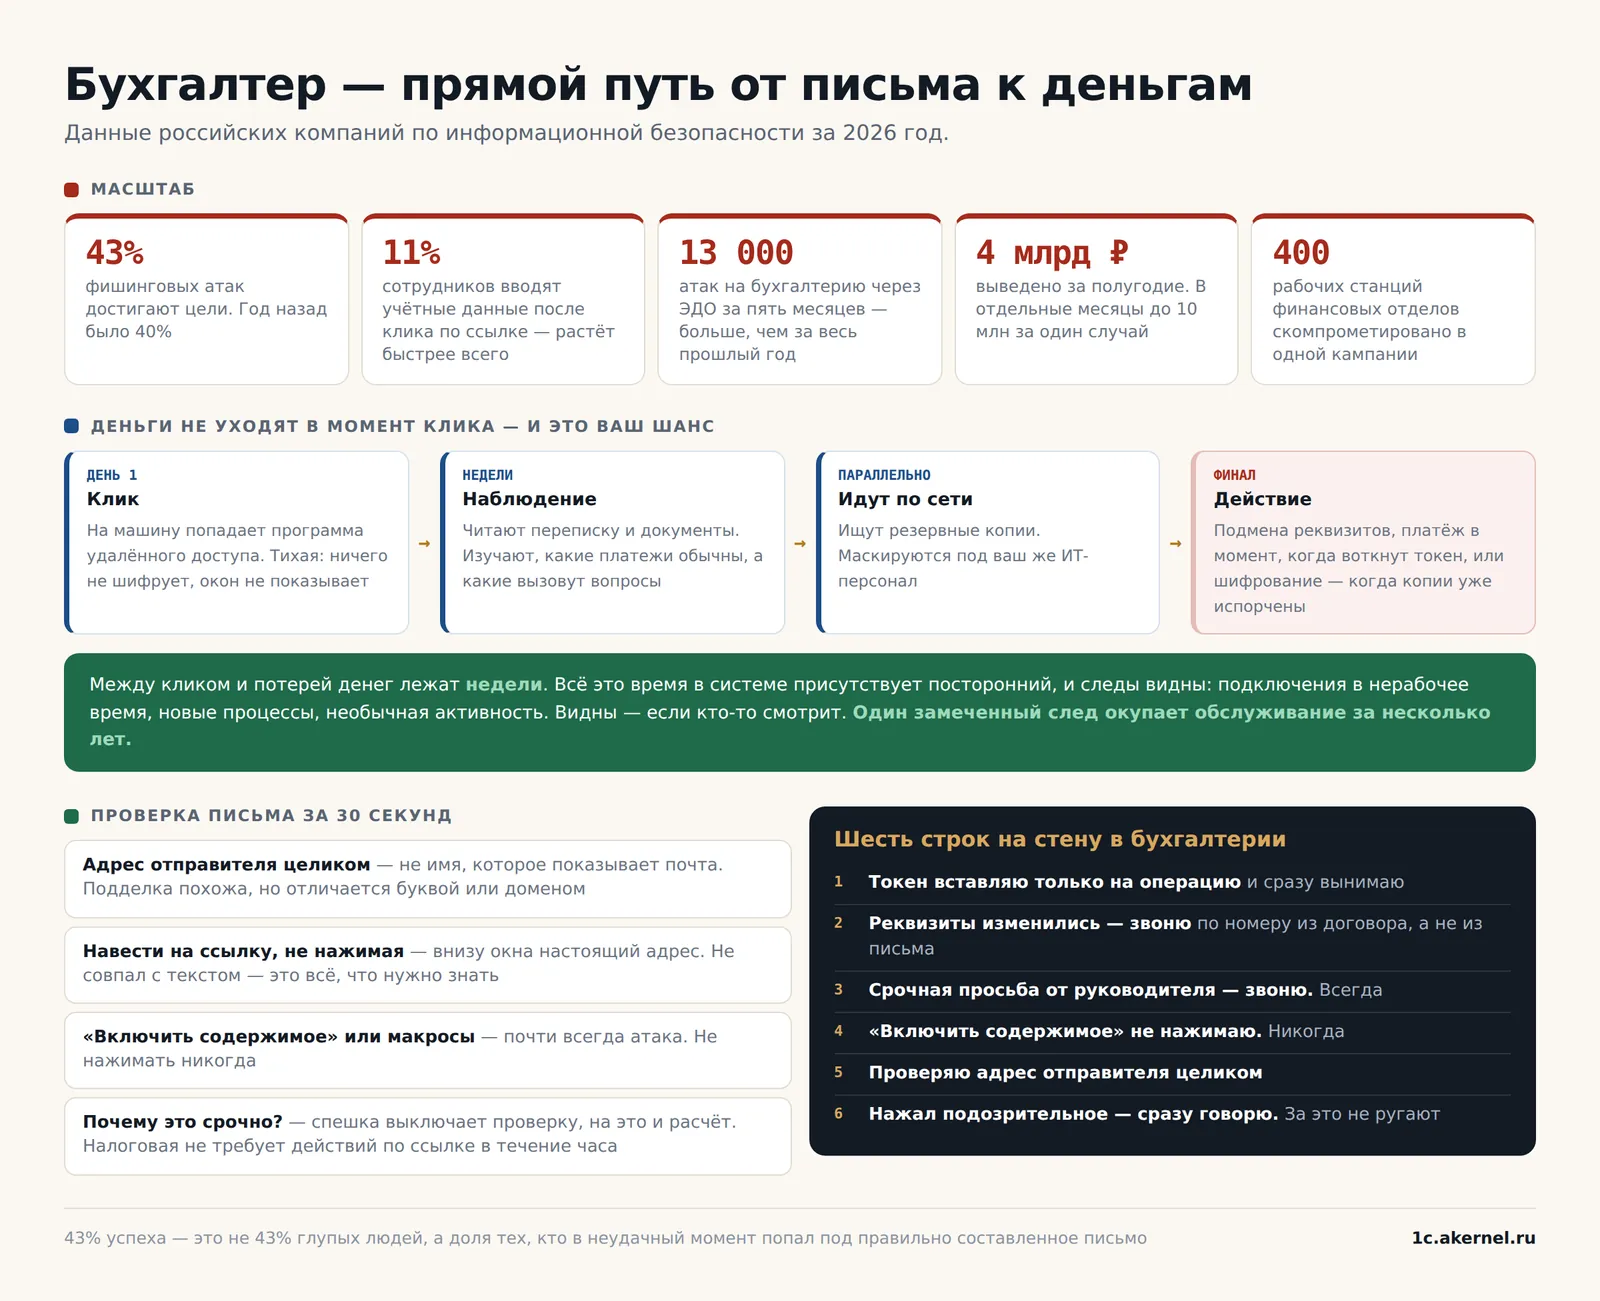
И самое важное в этих цифрах не суммы. Важно другое: основная нагрузка приходится на малый и средний бизнес. Производство, консалтинг, строительство, недвижимость, образование, медицина. То есть не корпорации с отделом безопасности, а обычные компании, где бухгалтер один и айтишник приходящий.
Три приманки, которые работают лучше всего
По данным этого года, лидируют письма, которые изображают государственные органы - налоговую и портал госуслуг. И обошли они то, что годами держало первое место: корпоративные темы. В прошлом году лучше всего срабатывало письмо про начисление премии, в позапрошлом - про введение дресс-кода.
Причина смены лидера, на мой взгляд, простая: именно на корпоративных темах людей и тренируют. Учебные рассылки в компаниях выглядят как раз так - премия, дресс-код, согласование заявки. А письмо от налоговой в эту тренировку не попадало.
Почему именно они работают - три причины, и их стоит понимать:
Узнаваемый отправитель. Налоговая пишет всем, это нормально, письмо не вызывает удивления самим фактом.
Серьезные последствия. Штраф, блокировка счета, проверка. Мозг переключается в режим "надо срочно разобраться".
Требование быстро отреагировать. Срок, который истекает. И вот это ключевое: спешка выключает проверку.
Вторая категория - финансовые документы. Вложения маскируются под счета на оплату, акты сверки, договоры, накладные. То самое, что бухгалтер открывает по сто раз в день.
Третья - письма якобы от руководителя или партнера. И тут важная деталь из практики этого года: письма подстраивают под конкретную должность и под профиль конкретной организации. Это не массовая рассылка "здравствуйте, уважаемый клиент". Это письмо, которое выглядит как ваша обычная переписка.
И еще про качество подделок. Поддельные страницы входа сейчас визуально практически неотличимы от настоящих. Расчет на то, что человек посмотрит на страницу, а не на адрес в строке браузера.
Почему «меня не обманут» не работает
Раздел, который я считаю самым важным во всей статье.
Когда человек читает про фишинг, он думает: ну я-то не попадусь, я внимательный. И это честное заблуждение, потому что защита строится не на внимательности.
Внимательность - это ресурс, и он кончается. В девять утра вы бодры и подозрительны. В пять вечера после закрытия месяца, на сороковом письме за день, при звонящем телефоне - вы просто открываете вложение, потому что это ваша работа.
Атака рассчитана именно на этот момент. Не на глупость - на усталость и на поток.
Сорок три процента успеха - это не сорок три процента глупых людей. Это доля тех, кто в неудачный момент оказался под правильно составленным письмом.
И вот цифра, которая, по-моему, закрывает спор окончательно. В том же исследовании видно, что люди за год стали заметно осторожнее: переходов по ссылкам стало 22 процента вместо сорока, опасные вложения открывают семь процентов вместо девяти. Осторожность выросла почти вдвое.
А доля успешных атак при этом все равно выросла. Потому что вырос единственный показатель, который растет, - те самые одиннадцать процентов, вводящих учетные данные. Кто дошел до поддельной страницы входа, тот теперь чаще на ней и оставляет пароль.
То есть обучение работает: кликать стали меньше. Но у обучения есть потолок, и упереться в него можно уже сейчас. Дальше защиту дает только регламент.
Поэтому вывод такой: нельзя строить защиту на том, что человек всегда будет начеку. Надо строить ее на регламенте - на нескольких правилах, которые работают автоматически, даже когда вы устали. Ниже они будут.
Что происходит после клика — и почему не сразу
А вот это знают немногие, и это дает шанс.
Деньги не уходят в момент клика. Схема совсем другая.
Сначала на машину попадает программа удаленного доступа. Она тихая: ничего не шифрует, окон не показывает, компьютер работает как обычно.
Потом начинается наблюдение. Читают переписку. Смотрят документы. Изучают, как устроены платежи, кто кому и когда платит, какие суммы обычны, а какие вызовут вопросы. Это занимает недели, а иногда месяцы.
Параллельно идут дальше по сети - на другие машины, на сервер. И отдельно ищут резервные копии, потому что живой бэкап мешает в финале.
Часто маскируются под собственный ИТ-персонал компании - чтобы просьбы и странные действия не вызывали вопросов у сотрудников.
И только потом - действие. Либо подмена реквизитов в документе, который вы сами и отправите. Либо платеж в момент, когда токен воткнут. Либо шифрование всего разом, когда копии уже испорчены.
Что из этого следует практически - и это хорошая новость.
Между кликом и потерей денег есть недели. В это время в системе присутствует посторонний, и следы этого видны: странные подключения, непонятные процессы, необычное поведение машины, доступы в нерабочее время.
Видны они, разумеется, только если кто-то смотрит. И это ровно тот случай, когда регулярное наблюдение окупается целиком: один замеченный след стоит всей стоимости обслуживания за несколько лет.
Токен: главное, ради чего все затевается
Отдельно, потому что это самое узкое место и самая простая мера защиты.
В той самой кампании этого года нападающие специально отслеживали момент, когда криптографический токен для банка подключен к компьютеру. Потому что без него подписать платеж нельзя, а с ним - можно.
Отсюда правило, которое стоит ввести завтра:
Токен вставляется только на время работы и сразу вынимается. Не "на день". Не "пока я в офисе". Именно на операцию.
Постоянно воткнутый токен - это то же самое, что оставить подписанные пустые платежки на столе. Только хуже: платежку кто-то должен взять физически, а к токену дотянутся откуда угодно.
И второе про токен: пин-код не должен храниться рядом. Ни на бумажке, ни в файле на том же компьютере. Понимаю, что так удобнее. Но удобство здесь ровно в том месте, где вся защита и держится.
Проверка письма за тридцать секунд
Практическое. Четыре шага, которые входят в привычку за неделю.
Первое: посмотрите на адрес отправителя целиком. Не на имя, которое показывает почтовая программа, а на сам адрес. Подделки обычно похожи на настоящий адрес, но отличаются - лишняя буква, другая доменная зона, похожее написание.
Второе: наведите курсор на ссылку, не нажимая. Внизу окна покажется настоящий адрес, куда она ведет. Если он не совпадает с текстом ссылки - это все, что нужно знать.
Третье: посмотрите на вложение. Насторожить должны: архив с документом внутри, файл с двойным расширением, документ, который при открытии просит "включить содержимое" или "разрешить макросы". Последнее - почти всегда атака.
Четвертое, и оно главное: спросите себя, почему это срочно. Спешка - основной инструмент нападающего. Настоящая налоговая не требует сделать что-то в течение часа по ссылке из письма. Настоящий партнер переживет, если вы перезвоните и уточните.
Если письмо прошло все четыре проверки, а ощущение осталось - переходите к следующему разделу.
Правило второго канала
Одно правило, которое закрывает самую дорогую категорию потерь. Если из статьи внедрить только его - уже хорошо.
Любое изменение платежных реквизитов подтверждается по другому каналу связи.
Пришло письмо "у нас сменился банк, платите по новым реквизитам"? Звоните по телефону, который у вас записан в договоре - не по тому, который указан в письме. Письмо может быть и настоящим. А может быть отправлено из взломанной почты вашего партнера, и это происходит регулярно.
То же самое для просьб о срочном платеже от руководителя. Написал в мессенджере, просит срочно оплатить - позвоните. Тридцать секунд разговора против семизначной суммы.
И то же для просьб от собственного айтишника. Если "ваш системный администратор" пишет с незнакомого адреса и просит что-то установить или ввести пароль - позвоните ему на известный номер. Маскировка под ИТ-персонал - рабочая тактика, и она описана в разборах этого года.
Правило второго канала должно быть письменным и должно висеть в бухгалтерии. Не потому, что люди глупые, а потому что в момент спешки человек следует привычке, а не соображениям.
Что делать, если уже нажали
Без паники и по порядку. Скорость здесь решает многое.
Первое: отключите машину от сети. Вытащите кабель или выключите Wi-Fi. Компьютер не выключайте - в его памяти могут быть следы, которые помогут понять, что произошло.
Второе: выньте токен. Немедленно.
Третье: позвоните тому, кто отвечает за ИТ. Именно позвоните, не пишите с этой машины.
Четвертое: сообщите в банк. Если есть основания думать, что доступ к банк-клиенту мог утечь - лучше перестраховаться.
Пятое: смените пароли - но с другого, чистого устройства, а не с этого.
Шестое: не пытайтесь "почистить и работать дальше". Если это действительно была программа удаленного доступа, антивирус может ее не увидеть, а следы присутствия останутся. Машину надо разбирать всерьез.
И самое важное: не скрывайте. Я понимаю, почему хочется - неловко, страшно, вдруг обвинят. Но между "сказал сразу" и "сказал через неделю" лежит разница в порядок по сумме ущерба. Руководителям стоит это прямо проговорить с людьми: за сообщение об инциденте не наказывают. Иначе о нем просто не сообщат.
Что должно быть настроено технически
Раздел для тех, кто решает. Регламент работает вместе с техникой, а не вместо нее.
Бэкапы, до которых нельзя дотянуться. Копия на постоянно подключенном диске шифруется вместе с базой. Нужна копия, которая не смонтирована постоянно, или в хранилище с версионированием, где старые версии нельзя перезаписать. Про это я писал отдельно, и в свете того, что нападающие целенаправленно ищут копии, это стало вдвое актуальнее.
Права по минимуму. Бухгалтеру не нужны права администратора на машине. Службе резервного копирования не нужны полные права на все. Шифровальщик работает ровно с теми правами, которые получил.
Обновления. Скучно, но это закрывает известные дыры, через которые заходят без всякого клика.
Почтовая защита. Фильтрация на уровне сервера отсекает часть потока до того, как человек увидит письмо.
Наблюдение за странным. Подключения в нерабочее время, новые процессы, необычная сетевая активность. Это то, что дает шанс поймать те самые недели между кликом и потерей.
Обучение. Не лекция раз в год, а короткий разбор реальных писем раз в квартал. Пятнадцать минут.
Чек-лист для бухгалтерии
Распечатайте и повесьте. Шесть строк.
- Токен вставляю только на операцию и сразу вынимаю.
- Реквизиты изменились - звоню по номеру из договора, а не из письма.
- Срочная просьба от руководителя - звоню. Всегда, без исключений.
- "Включить содержимое" в документе - не нажимаю. Никогда.
- Проверяю адрес отправителя целиком, а не имя.
- Нажал что-то подозрительное - сразу говорю. За это не ругают.
Шесть строк на стене стоят дешевле любой системы защиты и закрывают больше половины реальных сценариев.
Если настраивать некому
Как вы помните, я айти-специалист: веду 1С для организаций, собираю и держу серверы, обслуживаю парки машин.
Чем помогаем:
- настраиваем бэкапы, до которых не дотянется шифровальщик - не на соседнюю папку, а по-настоящему;
- приводим в порядок права - чтобы у бухгалтера и у служб было ровно то, что нужно для работы;
- ставим наблюдение - чтобы странная активность была видна в те самые недели, пока еще не поздно;
- закрываем почту и обновления - базовая гигиена, которая снимает часть потока;
- разбираем инцидент, если уже случилось - и честно говорим, что произошло;
- проводим короткий разбор с бухгалтерией на реальных примерах, без лекций;
- сдаем в аренду серверы с поддержкой, где резервное копирование и наблюдение уже настроены.
Подробнее про обслуживание: 1c.akernel.ru/services/it-podderzhka
А самое дешевое, что можно сделать сегодня - распечатать те шесть строк и повесить в бухгалтерии. Это ноль рублей и десять минут)
Читайте также: Ваш бэкап 1С точно рабочий? - про копии, которые переживут шифровальщика. И Электронная подпись и МЧД.
Статистика приведена по открытым публикациям российских компаний в области информационной безопасности за 2026 год.


Комментарии
Комментариев пока нет. Будьте первым!